Separe host, caminho e parâmetros da URL
Um nome familiar pode estar no caminho, no subdomínio ou antes de @. Use o leitor para separar os componentes. Depois compare o host com uma referência conhecida e confirme a solicitação por outro canal.
A ferramenta separa texto neste navegador. Não abre o destino, consulta reputação ou envia a entrada. Evite inserir senhas, códigos ou links pessoais de recuperação. Os botões usam endereços reservados para exemplos.
- Host do exemplo inicial
- outro.example
- Informação de usuário
- O nome servico.example está antes de @; não é o host.
O resultado não decide se o site é seguro ou falso. A estrutura do endereço é uma evidência; identidade, origem da mensagem e comportamento solicitado exigem contexto. Confira os exemplos de domínio e caminho e o roteiro de conferência da mensagem.
Leitura baseada na API URL dos navegadores, descrita no URL Standard. O host pode ser apresentado em forma normalizada. Caminho, consulta e fragmento não são o host.
Exemplo resolvido: um nome antes de @ não é o host
Considere este endereço fictício, apresentado como texto:
https://servico.example@outro.example/ajuda?origem=exemplo#aviso
O leitor do PQ777 foi executado com essa entrada. Ele mostrou outro.example como host e /ajuda como caminho. Não foi aberto o destino.
- Separe o nome do host. Neste caso,
servico.exampleestá antes de@, no campo de informação de usuário. O nome familiar não identifica o host. - Leia o que vem depois do host. A consulta começa em
?e o fragmento em#. A ferramenta informa que estão presentes, mas oculta seus valores. - Compare com uma referência independente. Se você esperava
servico.example, o host interpretado não corresponde a essa referência fictícia. Isso é motivo para interromper o fluxo e esclarecer a diferença. - Distinga leitura de verificação. O resultado não consultou proprietário, reputação ou código do site. Não é um diagnóstico de segurança.
Ver a captura real do leitor neste exemplo
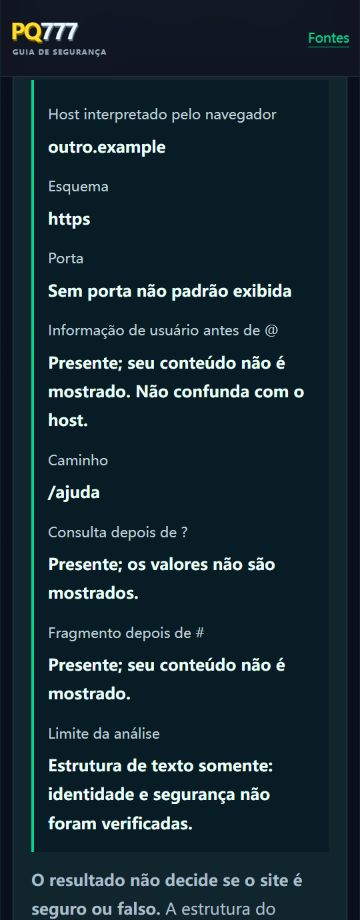
Você pode reproduzir a leitura no leitor de componentes. Para outro formato, compare os exemplos de subdomínio e nome no caminho.
Domínio e subdomínio: qual parte identifica o endereço?
Nos três endereços simples abaixo, o host é a parte entre https:// e a primeira barra seguinte. O cenário supõe que o domínio esperado seja servico.example. Os nomes são fictícios, usam o sufixo reservado .example e são apresentados como texto, sem links para abrir.
Dentro do domínio esperado
https://acesso.servico.example/ajudaHost: acesso.servico.example
Neste cenário fictício, acesso é um subdomínio de servico.example. Isso descreve o endereço; não certifica a reputação do serviço.
Outro domínio
https://servico.example.login-falso.example/ajudaHost: servico.example.login-falso.example
O domínio deste exemplo é login-falso.example. O nome esperado aparece à esquerda como subdomínio, mas não torna o endereço parte de servico.example.
Nome apenas no caminho
https://outro.example/servico.example/loginHost: outro.example
O endereço pertence a outro.example. O trecho servico.example está depois da barra: é parte do caminho e não identifica o host.
Compare o nome completo, letra por letra. Um nome parecido não é um nome idêntico. Nos exemplos, a localização do texto muda o significado: à esquerda pode ser um subdomínio de outro nome; depois da barra, é um caminho. Essa leitura não resolve todos os formatos possíveis de URL nem verifica o titular do domínio.
A correspondência do endereço é apenas uma verificação. Um serviço real também pode sofrer comprometimento, e um domínio novo ou desconhecido precisa de outras evidências. Não use estes exemplos como lista de sites aprovados.
Para comparar sufixos, letras maiúsculas e caminhos, veja os exemplos de grafia de domínios. Os nomes reais citados servem como referências históricas; a comparação não confirma identidade nem oferece acesso a serviços.
Host, porta e domínio registrável: o que o leitor distingue
O leitor mostra o hostname interpretado pela API URL e exibe a porta separadamente. Essas duas informações têm funções diferentes. O domínio registrável é outra classificação, que exige regras de sufixos públicos; esta ferramenta não o calcula.
Exemplo fictício, apresentado somente como texto:
https://acesso.servico.example:8443/ajuda?origem=exemplo#aviso
Em telas estreitas, deslize a tabela para os lados. No teclado, a região pode receber foco para rolagem horizontal.
| Componente | Valor | Interpretação |
|---|---|---|
| Hostname | acesso.servico.example | Nome completo, sem a porta. |
| Porta | 8443 | É exibida em um campo separado; não faz parte do nome. |
| Caminho | /ajuda | Não inclui a consulta depois de ? nem o fragmento depois de #. |
| Propriedade URL.host | acesso.servico.example:8443 | Na API, esta propriedade inclui a porta não padrão. O campo de host do leitor usa URL.hostname. |
Uma porta padrão pode desaparecer na forma normalizada: em https://servico.example:443/, a API retorna uma string vazia em port. Isso não demonstra que o endereço original não tinha uma porta explícita.
Para identificar um domínio registrável, não basta cortar os dois últimos nomes separados por ponto: existem sufixos com vários rótulos, como com.br. O leitor não consulta a lista de sufixos públicos, o registro do domínio ou seu titular. A explicação de partes de uma URL do web.dev distingue esses conceitos.
HTTPS garante que o site é confiável?
HTTPS protege a conexão com o endereço aberto. Não comprova que esse endereço pertence à empresa desejada. Por isso, um cadeado não prova identidade oficial. As versões do Chrome podem usar outros ícones de informação; confira o nome completo na barra e as informações de conexão.
Se o navegador marcar a página como perigosa, evite fornecer dados. Um erro de conexão privada pode ter causas no site, na rede ou no dispositivo; não é motivo para ignorar o alerta e prosseguir com o login.
Link encurtado e redirecionamento: por que o domínio muda?
Um redirecionamento encaminha a navegação para outro endereço. O primeiro link pode ser apenas um intermediário; o domínio que recebe uma senha pode ser diferente. Um encurtador também oculta parte da informação que você conseguiria ler antes de abrir o endereço. A mudança pode existir em fluxos legítimos, mas não confirma legitimidade.
Não abra um link suspeito apenas para investigar. Se já chegou a uma página inesperada, pare antes de inserir dados e confira o endereço final. Quando não houver uma forma independente de confirmar o destino, deixe a operação pendente. Os exemplos de domínio e caminho mostram por que encontrar um nome conhecido dentro de um endereço não comprova vínculo.
Como conferir o link de um QR code?
Um QR code pode representar um endereço. O desenho não certifica quem controla o destino. Um golpe por QR code pode levar a um site falso; esse uso em tentativas de phishing também é chamado de quishing. Não é possível decidir se um código é legítimo apenas pela aparência.
Antes de abrir, leia o endereço que o leitor mostrar e confira a origem do material. Um adesivo sobre outro código, um domínio inesperado ou uma mensagem que pressiona por dados são motivos para parar. Se o leitor não permitir conferir o destino, não use o código como prova de identidade.
O material do NIC.br sobre cuidados com QR codes apresenta os riscos de códigos adulterados e a conferência do endereço. Não há QR code para testar nesta página.
Como identificar link falso, mesmo com um logo conhecido?
Um link de cassino falso ou uma página de login copiada pode usar cores, textos e imagens familiares. A pergunta prática é se o endereço corresponde ao serviço que você pretendia acessar e se a solicitação faz sentido. Aparência, posição em um resultado de busca e a palavra “oficial” no título não respondem a essas perguntas.
Phishing pode chegar por mensagens, anúncios ou páginas que imitam outro serviço. Desconfie de urgência, ameaças de bloqueio e pedidos de senha ou código por atendimento. Para entrar na conta, use o endereço que você já conhece por uma fonte independente, em vez de confiar no link recebido. Estas orientações também se aplicam a buscas por “phishing login cassino”; não certificam qualquer operador.
Recebi uma mensagem de SMS com link suspeito: como conferir?
Uma mensagem pode imitar uma organização conhecida, criar urgência ou ameaçar bloquear uma conta. O mesmo cuidado se aplica a e-mail, aplicativos de mensagens e códigos QR. Texto bem escrito, nome familiar e foto de perfil não confirmam a identidade do remetente.
Para confirmar uma mensagem fora do link recebido, interrompa o contato e procure um canal já conhecido por uma fonte independente. Não use o telefone, o endereço ou o botão fornecido pela própria mensagem como única confirmação. Compare a solicitação com a informação disponível nesse canal.
O NCSC explica sinais de pressão e como verificar mensagens suspeitas. Seus canais de denúncia são britânicos; aqui a referência é usada para reconhecer o padrão de fraude, sem indicar um canal de atendimento brasileiro.
Uma conferência em quatro passos, sem abrir links de teste
- Separe o texto do endereço. Um botão pode dizer “central de atendimento” e apontar para outro lugar. Se não conseguir ler o destino sem abrir, não prossiga só para descobri-lo.
- Identifique o host. Compare o nome completo com a referência independente. Os exemplos de domínio, subdomínio e caminho mostram três situações fictícias; não são sites aprovados.
- Interrompa mudanças inesperadas. Um link encurtado não prova identidade. Se a URL final for diferente do link recebido, essa diferença precisa ser esclarecida antes de fornecer dados. Não digite senha em uma página apenas porque o primeiro endereço parecia familiar.
- Confira a solicitação. Mesmo um endereço esperado não torna toda mensagem verdadeira. Use o canal independente para esclarecer o pedido e mantenha a operação pendente se houver dúvida.
Esses passos organizam a leitura de uma mensagem. Não examinam o código do site, não garantem ausência de malware e não substituem orientações do serviço afetado. Para o significado de uma mudança de endereço, veja links encurtados e redirecionamentos.
Casos de leitura e normalização de endereços
Os cenários abaixo são fictícios. Use as contas e os textos para conferir uma interpretação. Alguns casos exigem uma operação auxiliar ou demonstram um limite que o formulário não resolve sozinho. Eles não são dados de uma empresa, certificação de segurança ou promessa de resultado.
Maiúsculas no nome do host
Situação: Leia o texto fictício https://SERVICO.EXAMPLE/guia no leitor.
Texto exato do exercício:
https://SERVICO.EXAMPLE/guia
Conferência: A API normaliza o hostname para servico.example. O resultado descreve a interpretação do texto e não consulta quem controla esse nome.
O host em minúsculas significa que a ferramenta alterou o site?
Não. É uma normalização textual do endereço. Não houve abertura de página, consulta DNS ou confirmação de identidade.
Uma porta HTTP explícita pode desaparecer
Situação: O endereço de documentação é http://servico.example:80/guia.
Texto exato do exercício:
http://servico.example:80/guia
Conferência: A propriedade port fica vazia na forma normalizada, porque 80 é a porta padrão desse esquema. O leitor informa que não há porta não padrão exibida.
Porta vazia comprova ausência de porta no texto original?
Não. O resultado vem da forma interpretada pela API. Se precisar preservar a grafia original, mantenha uma cópia separada do texto.
Host e porta em campos separados
Situação: Leia https://servico.example:9443/consulta.
Texto exato do exercício:
https://servico.example:9443/consulta
Conferência: O hostname é servico.example e a porta exibida é 9443. A existência da porta não informa qual aplicação atende ali ou se ela está acessível.
Uma porta diferente exige classificar o site como falso?
Não se conclui isso da estrutura. Confirme o endereço por uma referência independente antes de realizar qualquer operação real.
Colchetes em um endereço IPv6
Situação: O exemplo reservado é https://[2001:db8::1]:8443/guia.
Texto exato do exercício:
https://[2001:db8::1]:8443/guia
Conferência: O hostname interpretado inclui [2001:db8::1], e a porta é 8443. Os colchetes distinguem os dois-pontos internos do IPv6 do separador da porta.
Devo cortar o host no primeiro sinal de dois-pontos?
Isso quebraria esse exemplo. Use um interpretador de URL e confirme seus limites; não separe manualmente todo endereço pelo mesmo caractere.
Um IP não é um nome de domínio
Situação: O exemplo usa https://192.0.2.10/ajuda, com IP reservado para documentação.
Texto exato do exercício:
https://192.0.2.10/ajuda
Conferência: O hostname é 192.0.2.10. Separar esse texto não identifica titular, localização, conexão ou reputação.
O leitor revela a empresa responsável por um IP?
Não. Ele não consulta cadastro de rede ou serviço externo. O IP do exemplo é didático e não deve ser tratado como destino para testar.
Um nome com acento na entrada
Situação: O texto fictício https://ação.example/guia contém caracteres fora de ASCII no nome.
Texto exato do exercício:
https://ação.example/guia
Conferência: O navegador pode apresentar o hostname em forma ASCII com prefixo xn--. Compare a forma normalizada com a referência correta, sem inferir legitimidade pelo acento ou pelo prefixo.
O prefixo xn-- é uma avaliação de segurança?
Não. É uma representação usada para nomes internacionalizados. A ferramenta não faz uma análise de caracteres visualmente parecidos nem certifica identidade.
Um ponto ao final do host
Situação: Compare os textos https://servico.example/ e https://servico.example./.
Texto exato do exercício:
https://servico.example./
Conferência: A propriedade hostname do segundo conserva o ponto final: servico.example. O leitor não elimina essa diferença nem demonstra que dois servidores entregariam o mesmo conteúdo.
Posso remover o ponto final e declarar os links equivalentes?
A equivalência operacional depende do contexto além do texto. O leitor apenas mostra a estrutura interpretada, sem testar os destinos.
Um caminho sozinho não tem host
Situação: A entrada é apenas /ajuda/contato, sem esquema ou nome.
Texto exato do exercício:
/ajuda/contato
Conferência: O formulário recusa esse texto: ele exige endereço HTTP(S) completo. Um caminho relativo precisaria de uma URL base para adquirir significado.
A ferramenta adivinha a origem de um link relativo?
Não. Isso poderia atribuir um host que não estava na entrada. Obtenha o endereço completo no contexto apropriado, sem abrir um destino suspeito apenas para descobrir.
Um link que não é HTTP nem HTTPS
Situação: O texto de exemplo é mailto:contato@servico.example.
Texto exato do exercício:
mailto:contato@servico.example
Conferência: O leitor recusa a entrada porque o formulário é limitado a HTTP(S). O @ aqui não deve ser interpretado aplicando automaticamente as regras de um endereço HTTPS.
Uma recusa significa que o formato nunca é válido?
Não. Significa que está fora do escopo desta ferramenta. Outros esquemas possuem regras e aplicações próprias.
Outro nome dentro de um parâmetro
Situação: Leia https://servico.example/guia?proximo=https%3A%2F%2Foutro.example.
Texto exato do exercício:
https://servico.example/guia?proximo=https%3A%2F%2Foutro.example
Conferência: O hostname continua servico.example; há uma consulta. O texto de outro endereço está dentro dela, mas o leitor não abre, decodifica ou segue esse possível destino.
O parâmetro proximo prova que haverá redirecionamento?
Não. O significado depende da aplicação. A ferramenta detecta a presença da consulta e oculta seus valores na saída.
Um ponto de interrogação depois de #
Situação: O exemplo é https://servico.example/guia#?origem=exemplo.
Texto exato do exercício:
https://servico.example/guia#?origem=exemplo
Conferência: A ferramenta informa consulta ausente e fragmento presente. O ? está dentro do fragmento, depois de #, e não inicia uma consulta do endereço.
Todo ponto de interrogação inicia parâmetros?
Não. A posição importa. Separe os componentes antes de atribuir função aos caracteres.
Uma barra codificada no caminho
Situação: Leia https://servico.example/pasta%2Farquivo.
Texto exato do exercício:
https://servico.example/pasta%2Farquivo
Conferência: O pathname conserva /pasta%2Farquivo. O leitor não transforma automaticamente %2F em um novo separador de caminho nem prevê como a aplicação tratará esse texto.
Posso decodificar o caminho antes de compará-lo?
Se fizer isso, registre a transformação: um caractere codificado pode ter função diferente depois da leitura. Compare também o endereço original.
Segmentos de caminho podem ser normalizados
Situação: O endereço fictício é https://servico.example/a/%2e%2e/guia.
Texto exato do exercício:
https://servico.example/a/%2e%2e/guia
Conferência: Neste caso, a API normaliza o pathname para /guia. A sequência de ponto-ponto codificada afeta a resolução do caminho antes da apresentação.
O caminho exibido é sempre uma cópia literal da entrada?
Não. A API pode normalizá-lo. Para comparar a grafia original e a interpretação, conserve os dois textos sem presumir igualdade byte a byte.
O delimitador de uma consulta vazia
Situação: Compare https://servico.example/guia com https://servico.example/guia?.
Texto exato do exercício:
https://servico.example/guia?
Conferência: A propriedade search devolve uma string vazia nos dois endereços. O leitor confere também o endereço serializado pela API: no primeiro, a consulta está ausente. No segundo, o delimitador ? está presente, sem conteúdo.
Ausência de valor exibido comprova ausência do caractere na entrada?
Não. Um ? ou # sem conteúdo é marcado como delimitador presente. Para conferir a grafia original antes da normalização, veja o texto de entrada.
Uma barra invertida é recusada pelo formulário
Situação: A entrada de demonstração põe uma barra invertida entre servico.example e o caminho ajuda, no lugar da barra comum.
Texto exato do exercício:
https://servico.example\ajuda
Conferência: O leitor recusa a barra invertida antes de chamar a API. Essa restrição do formulário evita apresentar como simples separação um texto que exige outras regras de interpretação.
A recusa descreve tudo que um navegador aceitaria?
Não. O formulário tem limites próprios, mais estreitos que alguns comportamentos do padrão. Não generalize a recusa para todas as ferramentas.
Espaço literal e espaço codificado
Situação: O texto https://servico.example/guia novo tem um espaço interno. A alternativa didática é https://servico.example/guia%20novo.
Texto exato do exercício:
https://servico.example/guia%20novo
Conferência: O formulário recusa o espaço literal; o segundo texto passa pela leitura e conserva /guia%20novo no pathname. Isso não comprova a existência de uma página com esse nome.
Devo substituir qualquer espaço automaticamente?
Não sem saber o contexto. A ferramenta de codificação explica a diferença entre um componente e uma URL completa.
Um @ codificado antes do separador de usuário
Situação: Leia https://usuario%40exemplo@destino.example/guia; não há senha real no exemplo.
Texto exato do exercício:
https://usuario%40exemplo@destino.example/guia
Conferência: O hostname é destino.example. Existe informação de usuário antes do @ separador, e a saída informa somente sua presença, sem reproduzir o valor.
Decodificar o nome de usuário mudaria o hostname?
Não nessa leitura. Componentes já foram separados pela API; transformar um valor isolado não muda retrospectivamente a estrutura interpretada.
Uma porta fora da faixa interpretável
Situação: O exemplo é https://servico.example:65536/guia.
Texto exato do exercício:
https://servico.example:65536/guia
Conferência: A construção da URL falha; o leitor não produz um resultado de host e porta válido para essa entrada. O erro não é um teste de disponibilidade de servidor.
Erro de interpretação é o mesmo que site fora do ar?
Não. O primeiro ocorre ao analisar o texto localmente. Disponibilidade exigiria outra verificação, que este leitor não realiza.
O mesmo host com caminhos de grafia diferente
Situação: Compare https://servico.example/Arquivo e https://servico.example/arquivo.
Texto exato do exercício:
https://servico.example/Arquivo
Conferência: Os hostnames são iguais, mas os pathnames têm grafias distintas. O leitor preserva essa diferença e não demonstra se o servidor responderia com o mesmo recurso.
Normalizar o host autoriza converter o caminho para minúsculas?
Não. São componentes com regras diferentes. Mantenha o caminho recebido até ter uma razão válida para transformá-lo.
Um endereço sem caminho escrito
Situação: A entrada fictícia é https://servico.example, sem barra final digitada.
Texto exato do exercício:
https://servico.example
Conferência: A API apresenta pathname igual a /. Esse é o caminho raiz normalizado; não significa que a ferramenta encontrou uma página inicial real.
O caminho / confirma que a página inicial existe?
Não. É um componente textual. Nenhuma requisição ao nome reservado foi feita.
Exemplos e respostas preparados pelo PQ777. As fontes conceituais e os limites de implementação estão no método do guia. A conferência aritmética e de transformação não equivale a revisão profissional certificada.
Os IPs didáticos usam os blocos descritos em RFC 5737 (IPv4) e RFC 3849 (IPv6). Não foram consultados como destinos.
Pratique este assunto
Quer repetir a conta ou a leitura com outros dados? A lista de 160 exercícios de leitura da estrutura de uma url com respostas organiza vinte situações por tipo. Tente antes de abrir a resolução.
Como o leitor de URL foi preparado
O PQ777 preparou os exemplos para explicar componentes de endereços, sem visitar os destinos. Os nomes com .example são reservados para exemplos; não formam uma lista de sites aprovados.
- Entrada: endereço HTTP(S) completo, com até 4.096 caracteres, sem espaços internos, caracteres de controle ou barras invertidas. São limites deste formulário, não uma descrição de todos os formatos aceitos pelo padrão URL.
- Leitura: a API URL interpreta e pode normalizar o endereço. A tela mostra hostname, esquema, porta e caminho; para informação de usuário, consulta e fragmento, informa apenas presença, sem reproduzir os valores.
- Conclusão: separar o texto não verifica reputação, identidade, redirecionamentos ou conteúdo remoto. A ferramenta não identifica domínio registrável nem analisa APK.
As entradas são processadas no navegador. Registros técnicos de acesso e contagens de interação estão descritos na privacidade; os valores digitados não entram nessa contagem. Não cole senhas, códigos ou links pessoais de recuperação.
Este método descreve a implementação e seus limites. Não é uma auditoria de segurança nem uma revisão atribuída a especialista não identificado. As orientações sobre aplicativos possuem suas próprias referências na leitura complementar.
Fontes da leitura de URLs e do contexto da mensagem
- MDN: API URL — propriedades usadas para separar os componentes.
- WHATWG: URL Standard — padrão de interpretação e normalização.
- web.dev: partes de uma URL — hostname, porta, sufixo público e domínio registrável.
- RFC 2606 — nomes reservados para exemplos.
As referências da API URL e de seus componentes foram consultadas em 17/10/2026. As orientações de contexto sobre conexão, phishing e QR code usam as fontes abaixo, já consultadas nas datas da edição anterior:
- Google Chrome: conexão e nome do site
- Google: proteção contra phishing
- NIC.br: cuidados com QR codes
- NCSC: reconhecer mensagens suspeitas
As fontes de aplicativos e o contexto de suas consultas anteriores permanecem na leitura complementar. Nenhuma referência certifica o resultado de uma URL fornecida pelo usuário.
Continue pela tarefa que precisa resolver
- Distinguir site, atalho e aplicativo.
- Organizar uma dúvida sem expor credenciais.
- Localizar perguntas e exemplos do portal.
- Codificador e decodificador de URL — Codifique ou decodifique uma passagem de texto. Escolha o contexto para distinguir dados de separadores e veja o resultado sem abrir um endereço.
- Gerador de links com parâmetros UTM — Monte uma URL marcada para identificar uma distribuição externa. O formulário prepara o texto do link; ele não instala estatísticas, publica campanhas ou gera visitas.
Leitura complementar: aplicativos e contexto das mensagens
Google Play Protect: como ativar e conferir o pedido
- Abra a Google Play Store no aparelho Android.
- Toque no ícone do perfil, no canto superior direito.
- Abra Play Protect e suas Configurações.
- Mantenha Verificar apps com o Play Protect ativado.
Esse é o caminho descrito na ajuda do Google Play. O Google recomenda manter a proteção ativada. A tela de certificação do dispositivo é uma consulta diferente; ela não é uma aprovação de todo aplicativo.
O app gov.br pode apresentar um pedido de ativação dessa proteção. A orientação do Governo Digital descreve esse contexto. Uma mensagem externa que usa o nome gov.br ainda precisa ter sua origem conferida; este portal não recebe códigos ou acessa sua conta.
Orientações consultadas em 12/10/2026. Não foi realizado teste em um aparelho Android nesta edição. Se houver alerta de aplicativo, leia a mensagem e consulte a origem; não desligue a proteção para instalar o arquivo. Veja permissões e alertas.
Verificação de apps e certificação do dispositivo: qual tela consultar?
A verificação de apps procura comportamentos nocivos. O status de certificação descreve o dispositivo; as duas consultas funcionam separadamente.
- Para manter a verificação de apps: Play Store → perfil → Play Protect → Configurações. Mantenha a opção de verificar apps ativada.
- Para consultar a certificação: Play Store → perfil → Configurações → Sobre. Procure o status de certificação do Play Protect.
Se a mensagem mencionar um dispositivo não certificado, siga a orientação específica para esse status. Se mencionar um app, confira o alerta desse app. Uma tela não substitui a outra.
Distinção conferida na ajuda oficial do Google Play em 13/10/2026. O roteiro foi conferido documentalmente; não houve teste em um aparelho Android.
Como conferir um app no Google Play e identificar o desenvolvedor
Quando um resultado de busca promete um aplicativo, confira três elementos juntos: o endereço completo, a página do app na loja e o responsável indicado nessa página. Um nome conhecido ou um botão de download isolado deixa essa conferência incompleta.
- Comece na loja: acesse o Google Play pelo aplicativo instalado ou digitando
play.google.comno navegador. Pesquise o nome do app e abra sua página de detalhes. - Confira o responsável: leia o nome do desenvolvedor e os dados de suporte do app. No navegador, a ajuda do Google orienta procurar a seção de suporte; os rótulos podem variar com a interface.
- Compare com uma referência independente: veja se o responsável, o endereço de suporte e a descrição correspondem ao serviço que você pretendia usar. Nomes parecidos podem designar apps diferentes.
- Registre a conferência: anote a URL da página, o nome do desenvolvedor e a data. Se não localizar o app ou não conseguir ligar o responsável ao serviço esperado, registre “não confirmado” e esclareça a diferença antes de fornecer dados.
Roteiro baseado na ajuda do Google Play sobre dados do desenvolvedor, consultada em 13/10/2026. Não foi instalado ou auditado um aplicativo para este exemplo.
“Apps on Google Play” fora da Play Store: leia o host
O título é texto da página ou do resultado. Para identificar onde o endereço está hospedado, leia o host antes do caminho. Compare estes formatos apresentados somente como texto:
https://servico.example/apps/nome-app.shtm
Host: servico.example. O nome do app está no caminho; essa URL não é uma página hospedada em play.google.com.
https://play.google.com/store/apps/details?id=com.exemplo.app
Host: play.google.com. O identificador com.exemplo.app é fictício e não foi consultado; o formato sozinho não comprova que esse app exista ou pertença ao serviço esperado.
A extensão .shtm ou .html não identifica uma loja. Uma página externa pode falar legitimamente de um app; confirme as alegações na página correspondente da loja e no contato do desenvolvedor. Reproduza a separação entre host e caminho no leitor de endereço, que não abre o destino.
Estrelas na busca: como conferir a origem das avaliações
Uma nota exibida em um resultado de busca não demonstra, por si só, que as avaliações vieram do Google Play. A documentação do Google Search descreve resultados de software com informações de avaliação fornecidas por dados estruturados da página.
- Localize a origem declarada: o número refere-se a avaliações na loja, a avaliações coletadas pelo próprio site ou a outra fonte? Se isso não estiver explicado, a origem permanece não confirmada.
- Compare o mesmo app: nome, desenvolvedor e página devem corresponder. Registre a data e o contexto da nota; valores diferentes não bastam para concluir fraude.
- Separe opinião e verificação: estrelas expressam avaliações. Não substituem uma análise do arquivo, a leitura de permissões ou a identificação do responsável.
Fontes: Google Search: resultados de aplicativos e Google Play: avaliações de apps, consultadas em 13/10/2026. Para continuar a conferência, consulte a origem de um APK e os limites de uma assinatura ou hash.
APK recebido pelo WhatsApp é seguro? Como conferir o desenvolvedor?
Receber um arquivo de uma pessoa conhecida não prova a origem do aplicativo: a mensagem pode ter sido encaminhada ou a conta comprometida. Um app de cassino falso pode copiar nome e ícone. Não instale um pacote apenas para descobrir se ele é verdadeiro.
Prefira uma fonte cuja identidade possa ser verificada. Leia o nome do desenvolvedor, a descrição e as informações da publicação; compare com uma referência independente do serviço. Avaliações e downloads são dados auxiliares, não um certificado de segurança. Instalar de fontes desconhecidas pode colocar o dispositivo e os dados em risco, como alerta a orientação do Android.
Esta página não disponibiliza um APK para testar. Um arquivo APK é um pacote de aplicativo; uma página aberta no navegador e um atalho para essa página não são o mesmo tipo de arquivo. Nenhuma dessas formas, isoladamente, prova a identidade do responsável.
APK assinado significa seguro? E o hash do arquivo?
O Android exige uma assinatura digital para instalar ou atualizar APKs. A assinatura ajuda a identificar a chave usada na publicação e a continuidade de atualizações; não representa uma auditoria de segurança nem confirma vínculo comercial. Existem fluxos legítimos de mudança de chave, portanto uma divergência exige investigação, não uma conclusão automática.
O hash de um arquivo e a impressão digital do certificado são medidas diferentes. Um hash pode ajudar a comparar bytes com uma referência confiável. Se arquivo e hash vierem da mesma fonte falsa, a comparação não confirma autoria. Nenhuma das duas medidas, isoladamente, prova que o comportamento do aplicativo é seguro.
Permissões desconhecidas e APK bloqueado pelo Play Protect
Antes de conceder uma permissão, pergunte qual função a exige. Um pedido de acesso amplo sem uma explicação compatível com o uso pretendido merece ser interrompido. Não conceda permissões para “liberar o cadastro” por pressão de uma mensagem.
O Play Protect verifica aplicativos, inclusive de outras fontes, e pode avisar, bloquear, desativar ou remover itens nocivos. Também pode bloquear aplicativos não verificados que solicitam permissões sensíveis usadas em fraudes. Mantenha a proteção ativa. No Google Play, o perfil oferece a seção Play Protect para consultar a verificação. Não desative a proteção para contornar um bloqueio.
O aplicativo pede código de verificação; e se já digitei a senha?
Um código pode fazer parte de um fluxo que você iniciou no serviço verificado. Isso é diferente de entregar o código a alguém por conversa ou inseri-lo em uma página desconhecida. Uma senha e um segundo fator podem permitir acesso à conta; não os envie a um suposto atendente.
- Se digitou a senha em um link falso, interrompa o contato e abra o serviço por um caminho conhecido.
- Use o fluxo oficial de proteção ou recuperação para trocar a senha exposta. Se ela foi reutilizada em outras contas, proteja também essas contas pelos seus canais oficiais.
- Ative a verificação em duas etapas quando disponível e acompanhe avisos de segurança. Não entregue códigos ao remetente da mensagem suspeita.
- Se instalou um aplicativo desconhecido, consulte o Play Protect e siga as orientações de segurança do sistema; não abra o app para fazer um pagamento de teste.
Uma imagem sem o endereço completo ou um relato de outra pessoa não permite certificar uma conta, um aplicativo ou um site. Nenhuma conferência desta página recupera, por si só, valores ou controle de uma conta.
Como este guia foi preparado
O texto e os três exemplos de endereços foram elaborados pelo Portal PQ777 para explicar a leitura de URLs. Os nomes usam .example, reservado para exemplos pela RFC 2606, e aparecem como texto sem links ativos.
- Endereços didáticos: os exemplos distinguem host, subdomínio e caminho em URLs simples. Eles não são uma lista de serviços aprovados nem abrangem todos os formatos possíveis de endereço. Confira o cenário e suas hipóteses.
- Referências públicas: as fontes do Google, Android, NIC.br e NCSC sustentam as orientações gerais de conexão, mensagens, QR code e aplicativos. As funções e o contexto de cada fonte estão descritos no texto e na lista de referências.
- Limite de verificação: não houve instalação de APK, exame de código, análise de malware ou confirmação da identidade de um site citado por terceiros. Um nome, logo, hash ou assinatura não equivale a uma conclusão de segurança.
O material britânico do NCSC é usado para reconhecer sinais de fraude; seus canais de denúncia não são apresentados como atendimento brasileiro. As orientações gerais não garantem que uma mensagem ou arquivo específico seja seguro.
A autoria indicada é da organização que publica o material. Esta página não afirma que seus exemplos foram certificados ou revisados por um profissional não identificado.
Fontes e limites desta orientação
- Google Chrome: conexão e nome do site
- Google: proteção contra phishing
- Google Play: funcionamento do Play Protect
- Android Developers: assinatura de aplicativos
- Android: fontes de aplicativos e riscos
- RFC 2606: nomes reservados para exemplos
- NIC.br: cuidados com QR codes
- NCSC: reconhecer mensagens suspeitas
Texto e exemplos de endereço preparados pelo Portal PQ777. Material sobre QR code e mensagens suspeitas conferido em 12/10/2026; as demais referências técnicas foram consultadas em 09/10/2026. Este guia não auditou arquivos, contas ou plataformas e não oferece login, cadastro, instalação ou indicação de operador.
Quando a mensagem promete um resultado previsível
Uma captura de tela ou a promessa de uma sequência de resultados não demonstra uma probabilidade. Para distinguir uma média de um resultado garantido, leia a explicação de eventos independentes e expectativa matemática, com exemplos próprios e limites explícitos.